ຄວາມປອດໄພບັນຊີ
ການວາງຢາທີ່ຢູ່ (Address Poisoning) ແມ່ນຫຍັງ: ເປັນຫຍັງທີ່ຢູ່ຕົ້ນ-ທ້າຍຄືກັນກໍອາດໂອນຜິດຄົນ
ຜູ້ໂຈມຕີສ້າງທີ່ຢູ່ທີ່ຕົ້ນ-ທ້າຍຄືກັບທີ່ຢູ່ທີ່ທ່ານເຄີຍໃຊ້ ແລ້ວສົ່ງລາຍການຍອດ 0 ເຂົ້າປະຫວັດ ລໍໃຫ້ທ່ານສຳເນົາຜິດ. ຮູ້ວິທີກວດທີ່ຢູ່ເຕັມ, ໃຊ້ສະໝຸດທີ່ຢູ່ ແລະ ສິ່ງທີ່ເຮັດໄດ້ຖ້າໂອນຜິດໄປແລ້ວ.
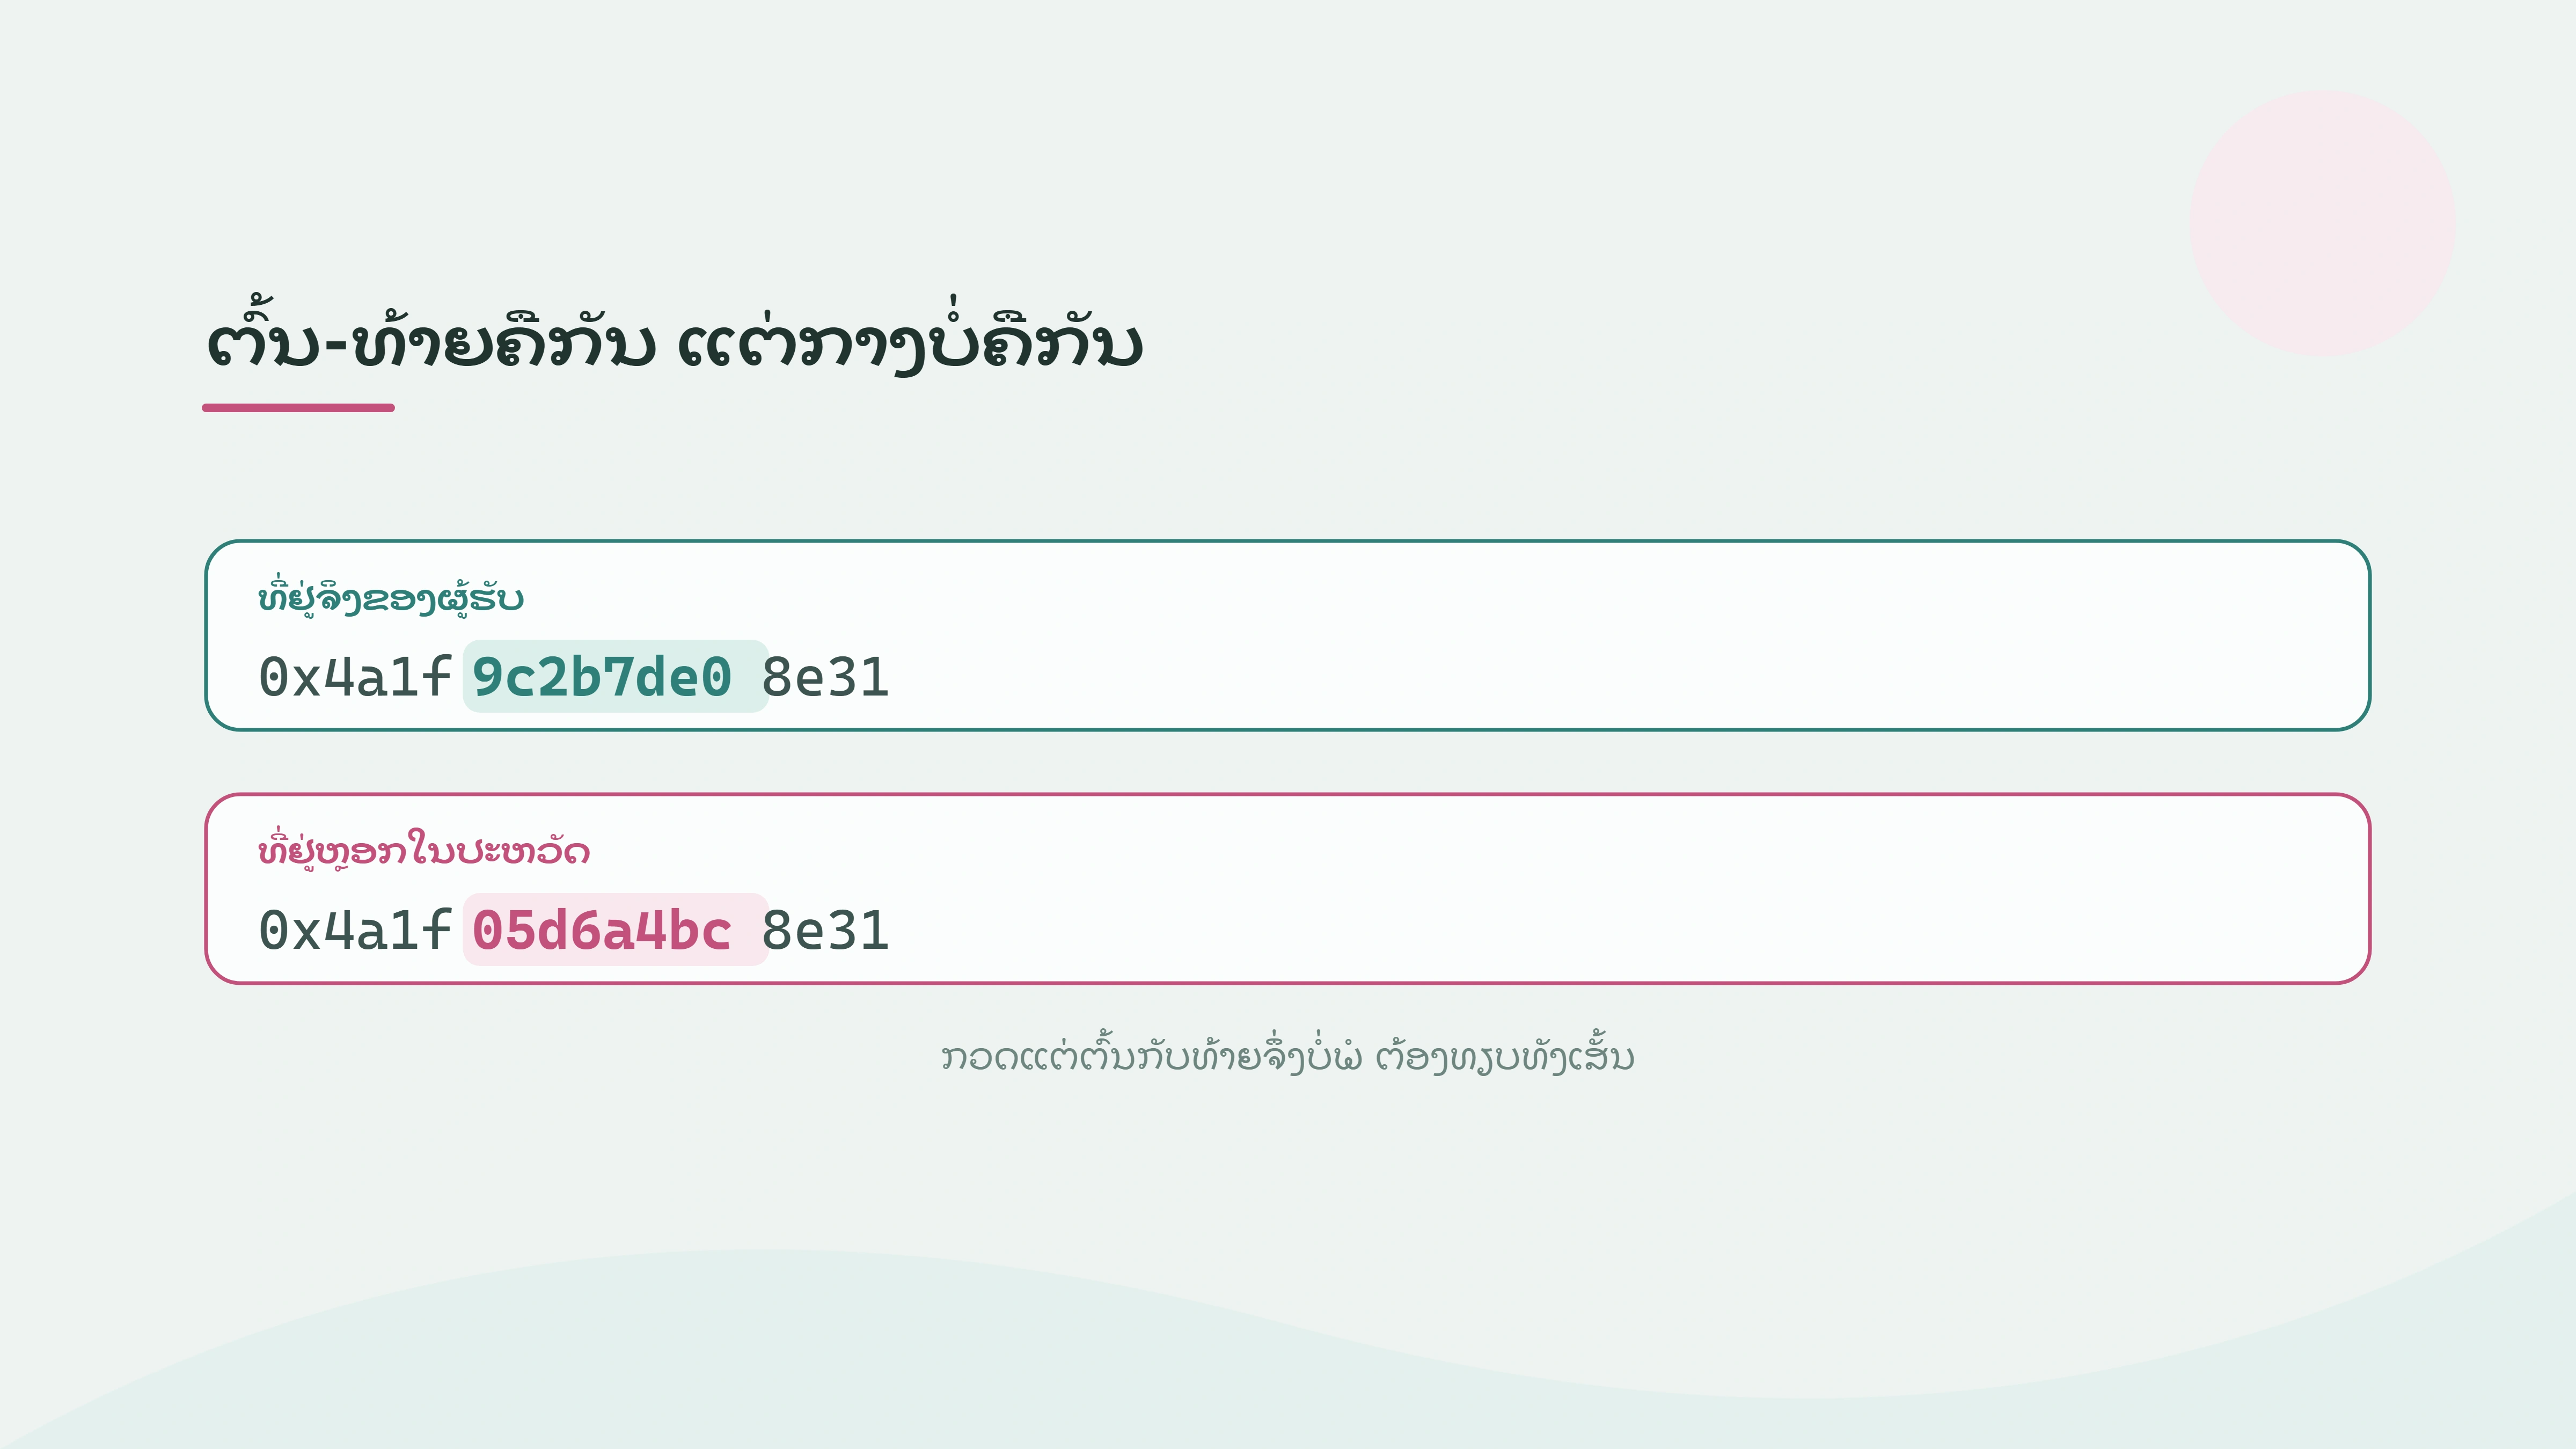
ທ່ານເຄີຍໂອນ USDT ໃຫ້ໝູ່ ຫຼື ໃຫ້ກະເປົາຂອງຕົນເອງ, ແລ້ວບໍ່ດົນກໍມີລາຍການແປກໆ ຂຶ້ນໃນປະຫວັດ: ຍອດ 0 ຫຼື ຍອດນ້ອຍຫຼາຍ ຈາກທີ່ຢູ່ທີ່ເບິ່ງຄືກັບທີ່ຢູ່ທີ່ທ່ານເຄີຍໃຊ້. ນີ້ຄືຮູບແບບທົ່ວໄປຂອງ ການວາງຢາທີ່ຢູ່ (address poisoning). ຜູ້ໂຈມຕີບໍ່ໄດ້ລັກກະແຈຂອງທ່ານ ແລະ ບໍ່ສາມາດເອົາເງິນອອກຈາກກະເປົາທ່ານໄດ້ເອງ — ເຂົາລໍໃຫ້ທ່ານ ສຳເນົາທີ່ຢູ່ຜິດອັນນັ້ນ ແລ້ວໂອນໄປໃຫ້ເຂົາດ້ວຍມືຂອງທ່ານເອງ.
ບົດນີ້ອະທິບາຍວ່າກົນນີ້ເຮັດວຽກແນວໃດ, ເປັນຫຍັງການກວດແຕ່ຕົວອັກສອນຕົ້ນ-ທ້າຍຈຶ່ງບໍ່ພໍ, ແລະ ຄວນກວດແນວໃດກ່ອນກົດສົ່ງ.
ທີ່ມາ: support.metamask.io (ກວດເບິ່ງວັນທີ 5 ຕຸລາ 2026)
ກົນນີ້ເຮັດວຽກແນວໃດ
- ຜູ້ໂຈມຕີເບິ່ງທຸລະກຳສາທາລະນະໃນບລັອກເຊນ ແລະ ເຫັນວ່າທ່ານເຄີຍໂອນຫາທີ່ຢູ່ A.
- ເຂົາໃຊ້ໂປຣແກຣມສ້າງທີ່ຢູ່ (vanity address generator) ໃຫ້ໄດ້ທີ່ຢູ່ B ທີ່ ຕົວອັກສອນທຳອິດ ແລະ ທ້າຍສຸດຄືກັບ A, ແຕ່ທາງກາງຕ່າງກັນໝົດ.
- ເຂົາສົ່ງທຸລະກຳຍອດ 0 ຫຼື ຍອດນ້ອຍຫຼາຍ ຈາກ B ມາຫາທ່ານ (ຫຼື ສ້າງເຫດການໂອນປອມ ທີ່ເຮັດໃຫ້ເບິ່ງຄືວ່າທ່ານໂອນໄປ B). ລາຍການນີ້ຈຶ່ງຂຶ້ນໃນປະຫວັດຂອງທ່ານ.
- ຄັ້ງຕໍ່ໄປທີ່ທ່ານຢາກໂອນຫາ A ແລ້ວໄປສຳເນົາທີ່ຢູ່ຈາກປະຫວັດ, ທ່ານອາດເລືອກ B ໂດຍບໍ່ຮູ້ຕົວ.
ຖານຄວາມຮູ້ຂອງ Etherscan ແບ່ງວິທີປອມໄວ້ 3 ແບບ: ປອມໂທເຄັນ (ສ້າງສັນຍາທີ່ຕັ້ງຊື່ຄື USDT), ປອມທີ່ຢູ່ (ທີ່ຢູ່ຄ້າຍກັນເມື່ອຖືກຕັດໃຫ້ສັ້ນ) ແລະ ປອມເຫດການ (ໃຊ້ຟັງຊັນ transferFrom() ຂອງ ERC-20 ໃຫ້ເກີດເຫດການ Transfer ຍອດ 0 ໄດ້ໂດຍບໍ່ຕ້ອງມີສິດໃນກະເປົາທ່ານ).
ທີ່ມາ: kbadm.etherscan.com (ກວດເບິ່ງວັນທີ 5 ຕຸລາ 2026)
ເປັນຫຍັງກວດແຕ່ຕົ້ນ-ທ້າຍຈຶ່ງບໍ່ພໍ
ກະເປົາ ແລະ ບລັອກເອັກສະພລໍເຣີຫຼາຍແຫ່ງ ສະແດງທີ່ຢູ່ແບບຕັດສັ້ນ ເຊັ່ນ 0x1a2b…9f3e. ຕົວຢ່າງສົມມຸດ (ບໍ່ແມ່ນທີ່ຢູ່ຈິງ):
| ທີ່ຢູ່ (ສົມມຸດ) | |
|---|---|
| ທີ່ຢູ່ທີ່ທ່ານຕັ້ງໃຈໂອນ | 0x1a2b7c40d9e1…9f3e |
| ທີ່ຢູ່ປອມ | 0x1a2be05f3a72…9f3e |
ເມື່ອຕັດສັ້ນ ທັງສອງຈະເປັນ 0x1a2b…9f3e ຄືກັນທຸກຕົວ. ການສ້າງທີ່ຢູ່ໃຫ້ກົງກັນ 4–6 ຕົວອັກສອນຢູ່ຕົ້ນ ແລະ ທ້າຍ ແມ່ນເຮັດໄດ້ດ້ວຍຄອມພິວເຕີທຳມະດາ, ສະນັ້ນ "ຕົ້ນກັບທ້າຍຄືກັນ" ບໍ່ໄດ້ພິສູດວ່າເປັນທີ່ຢູ່ດຽວກັນ. MetaMask ຈຶ່ງແນະນຳໃຫ້ກວດ ຕົວອັກສອນທາງກາງ ນຳ, ບໍ່ແມ່ນແຕ່ຕົ້ນ-ທ້າຍ.
ກ່ອນກົດສົ່ງ: ກວດແບບນີ້
- ຢ່າສຳເນົາທີ່ຢູ່ຈາກປະຫວັດທຸລະກຳ. ເອົາທີ່ຢູ່ຈາກແຫຼ່ງທີ່ທ່ານຄວບຄຸມ: ໜ້າ Deposit ຂອງບັນຊີປາຍທາງເອງ, ຂໍ້ຄວາມທີ່ຜູ້ຮັບສົ່ງມາໂດຍກົງ, ຫຼື ສະໝຸດທີ່ຢູ່ທີ່ບັນທຶກໄວ້ແລ້ວ.
- ໃຊ້ສະໝຸດທີ່ຢູ່ (address book) ຫຼື ລາຍຊື່ທີ່ຢູ່ອະນຸຍາດ (whitelist). ບັນທຶກທີ່ຢູ່ທີ່ໃຊ້ປະຈຳຄັ້ງດຽວຫຼັງກວດຄົບແລ້ວ ແລະ ຕັ້ງຊື່ໃຫ້ຈື່ງ່າຍ. ແພລດຟອມແລກປ່ຽນສ່ວນຫຼາຍມີຟັງຊັນ whitelist ໃນໜ້າຖອນ.
- ກວດທີ່ຢູ່ເຕັມ. ສົມທຽບເປັນຊ່ວງ (ຕົ້ນ / ທາງກາງ / ທ້າຍ) ກັບແຫຼ່ງຕົ້ນສະບັບ. ຖ້າເຮັດໄດ້ ໃຫ້ຜູ້ຮັບອ່ານຕົວທາງກາງຄືນໃຫ້ຟັງທາງຊ່ອງທາງອື່ນ.
- ໂອນທົດລອງຍອດນ້ອຍກ່ອນ ເມື່ອເປັນທີ່ຢູ່ໃໝ່ ແລ້ວໃຫ້ຜູ້ຮັບຢືນຢັນວ່າໄດ້ຮັບແທ້ ກ່ອນສົ່ງຍອດໃຫຍ່. ຂັ້ນຕອນຢືນຢັນກັບຜູ້ຮັບ ເບິ່ງໄດ້ໃນ ລາຍການສິ່ງທີ່ຕ້ອງຖາມຜູ້ຮັບກ່ອນໂອນຄຣິບໂຕຄັ້ງທຳອິດ.
- ຢ່າແຕະໂທເຄັນແປກທີ່ໂຜ່ຂຶ້ນມາເອງ. ໂທເຄັນທີ່ບໍ່ໄດ້ຊື້ ແລະ ລາຍການຍອດ 0 ໃຫ້ຖືວ່າເປັນສັນຍານເຕືອນ, ຢ່າເຂົ້າເວັບ ຫຼື ກົດ approve ຕາມທີ່ມັນຊວນ.
- ອ່ານຄຳເຕືອນຂອງກະເປົາ. ຕາມໜ້າຊ່ວຍເຫຼືອຂອງ MetaMask, ກະເປົາຈະບລັອກ ແລະ ເຕືອນເມື່ອທີ່ຢູ່ປາຍທາງຄ້າຍກັບທີ່ຢູ່ທີ່ເຄີຍໃຊ້ (ເຊັ່ນ 4 ຕົວຕົ້ນ ແລະ 4 ຕົວທ້າຍກົງກັນ ແຕ່ທາງກາງຕ່າງ). ຢ່າກົດຂ້າມຄຳເຕືອນເພາະຟ້າວ. ກະເປົາຮາດແວກໍໃຫ້ກວດທີ່ຢູ່ເທິງໜ້າຈໍອຸປະກອນອີກຊັ້ນໜຶ່ງ.
ຂັ້ນຕອນຖອນທີ່ກວດທີ່ຢູ່, ເຄືອຂ່າຍ ແລະ ຄ່າທຳນຽມຄົບ ມີໃນ ຄູ່ມືຖອນຄຣິບໂຕ ແລະ ກວດ Address ກ່ອນຢືນຢັນ.
ເຫັນລາຍການຍອດ 0 ໃນປະຫວັດ: ໝາຍຄວາມວ່າແນວໃດ
ລາຍການແບບນີ້ ບໍ່ໄດ້ໝາຍຄວາມວ່າກະເປົາຖືກແຮັກ ແລະ ບໍ່ໄດ້ເອົາເງິນທ່ານອອກໄປ. ມັນເປັນພຽງ "ເຫຍື່ອ" ທີ່ວາງໄວ້ໃນປະຫວັດ. ສິ່ງທີ່ຄວນເຮັດ:
- ຢ່າສຳເນົາທີ່ຢູ່ໃດໆ ຈາກລາຍການນັ້ນ.
- ກວດສະໝຸດທີ່ຢູ່ຂອງທ່ານວ່າບໍ່ມີທີ່ຢູ່ປອມຖືກບັນທຶກໄວ້ໂດຍບໍ່ຕັ້ງໃຈ.
- ຖ້າໃຊ້ Etherscan, ຕາມຖານຄວາມຮູ້ຂອງເຂົາ ລາຍການຍອດ 0 ແລະ ໂທເຄັນທີ່ມີຊື່ສຽງບໍ່ດີ ຈະຖືກເຊື່ອງໄວ້ໂດຍຄ່າເລີ່ມຕົ້ນ ແລະ ທີ່ຢູ່ປອມຖືກໝາຍເຕືອນ. ຖ້າຢາກເຂົ້າໃຈວ່າເປັນຫຍັງໜ້າທຸລະກຳໂທເຄັນຈຶ່ງຂຶ້ນ 0 ETH, ອ່ານ ວິທີອ່ານຜູ້ຮັບ ແລະ ຍອດໂທເຄັນໃນບລັອກເຊນ.
ໂອນຜິດໄປແລ້ວ: ຍັງເຮັດຫຍັງໄດ້
ທຸລະກຳທີ່ຢືນຢັນໃນບລັອກເຊນແລ້ວ ບໍ່ສາມາດຍົກເລີກໄດ້, ແລະ ທີ່ຢູ່ປອມເປັນຂອງຜູ້ໂຈມຕີ ຈຶ່ງບໍ່ມີທາງຂໍຄືນຈາກເຂົາ. ສິ່ງທີ່ຍັງເຮັດໄດ້ຈິງ:
- ບັນທຶກ TxID, ທີ່ຢູ່ປອມ, ເວລາ ແລະ ຍອດ ໄວ້ທັນທີ.
- ຖ້າທີ່ຢູ່ປອມສົ່ງຫຼຽນຕໍ່ໄປເຂົ້າແພລດຟອມແລກປ່ຽນທີ່ຮູ້ຈັກ, ແຈ້ງຝ່າຍຊ່ວຍເຫຼືອຂອງແພລດຟອມນັ້ນພ້ອມ TxID — ການອາຍັດຂຶ້ນກັບນະໂຍບາຍ ແລະ ກົດໝາຍຂອງເຂົາ, ບໍ່ມີການຮັບປະກັນ.
- ແຈ້ງເຈົ້າໜ້າທີ່ຕຳຫຼວດ ຖ້າຕ້ອງການເອກະສານທາງການ.
- ລະວັງ "ບໍລິການກູ້ຄືນຄຣິບໂຕ" ທີ່ຕິດຕໍ່ມາເອງ ແລະ ຂໍຄ່າທຳນຽມລ່ວງໜ້າ — ນີ້ມັກເປັນການຫຼອກຊ້ຳສອງ.
ຂໍ້ຈຳກັດຂອງບົດນີ້: ຂໍ້ມູນກ່ຽວກັບຄຳເຕືອນຂອງກະເປົາ ແລະ ການເຊື່ອງລາຍການ ອີງຕາມໜ້າທາງການຂອງ MetaMask ແລະ Etherscan ທີ່ກວດເບິ່ງວັນທີ 5 ຕຸລາ 2026; ຟັງຊັນເຫຼົ່ານີ້ອາດປ່ຽນ, ແລະ ກະເປົາອື່ນອາດບໍ່ມີການເຕືອນແບບດຽວກັນ.