ຄວາມປອດໄພບັນຊີ
ຄຳກູ້ຄືນ, private key, ລະຫັດຜ່ານ ແລະ ລະຫັດ 6 ຕົວ: ແຕ່ລະອັນປົກປ້ອງຫຍັງ ແລະ ອັນໃດຫ້າມໃຫ້ໃຜ
ມີຄົນຂໍລະຫັດ 6 ຕົວ ຫຼື 12 ຄຳກູ້ຄືນ ຄວນໃຫ້ບໍ? ແຍກໃຫ້ເຫັນວ່າຄຳກູ້ຄືນ, private key, ລະຫັດຜ່ານ ແລະ OTP/2FA ປົກປ້ອງຄົນລະສິ່ງ, ອັນໃດປ່ຽນໄດ້ ອັນໃດປ່ຽນບໍ່ໄດ້, ແລະ ຖ້າຫຼຸດອອກໄປຕ້ອງເຮັດຫຍັງກ່ອນ.
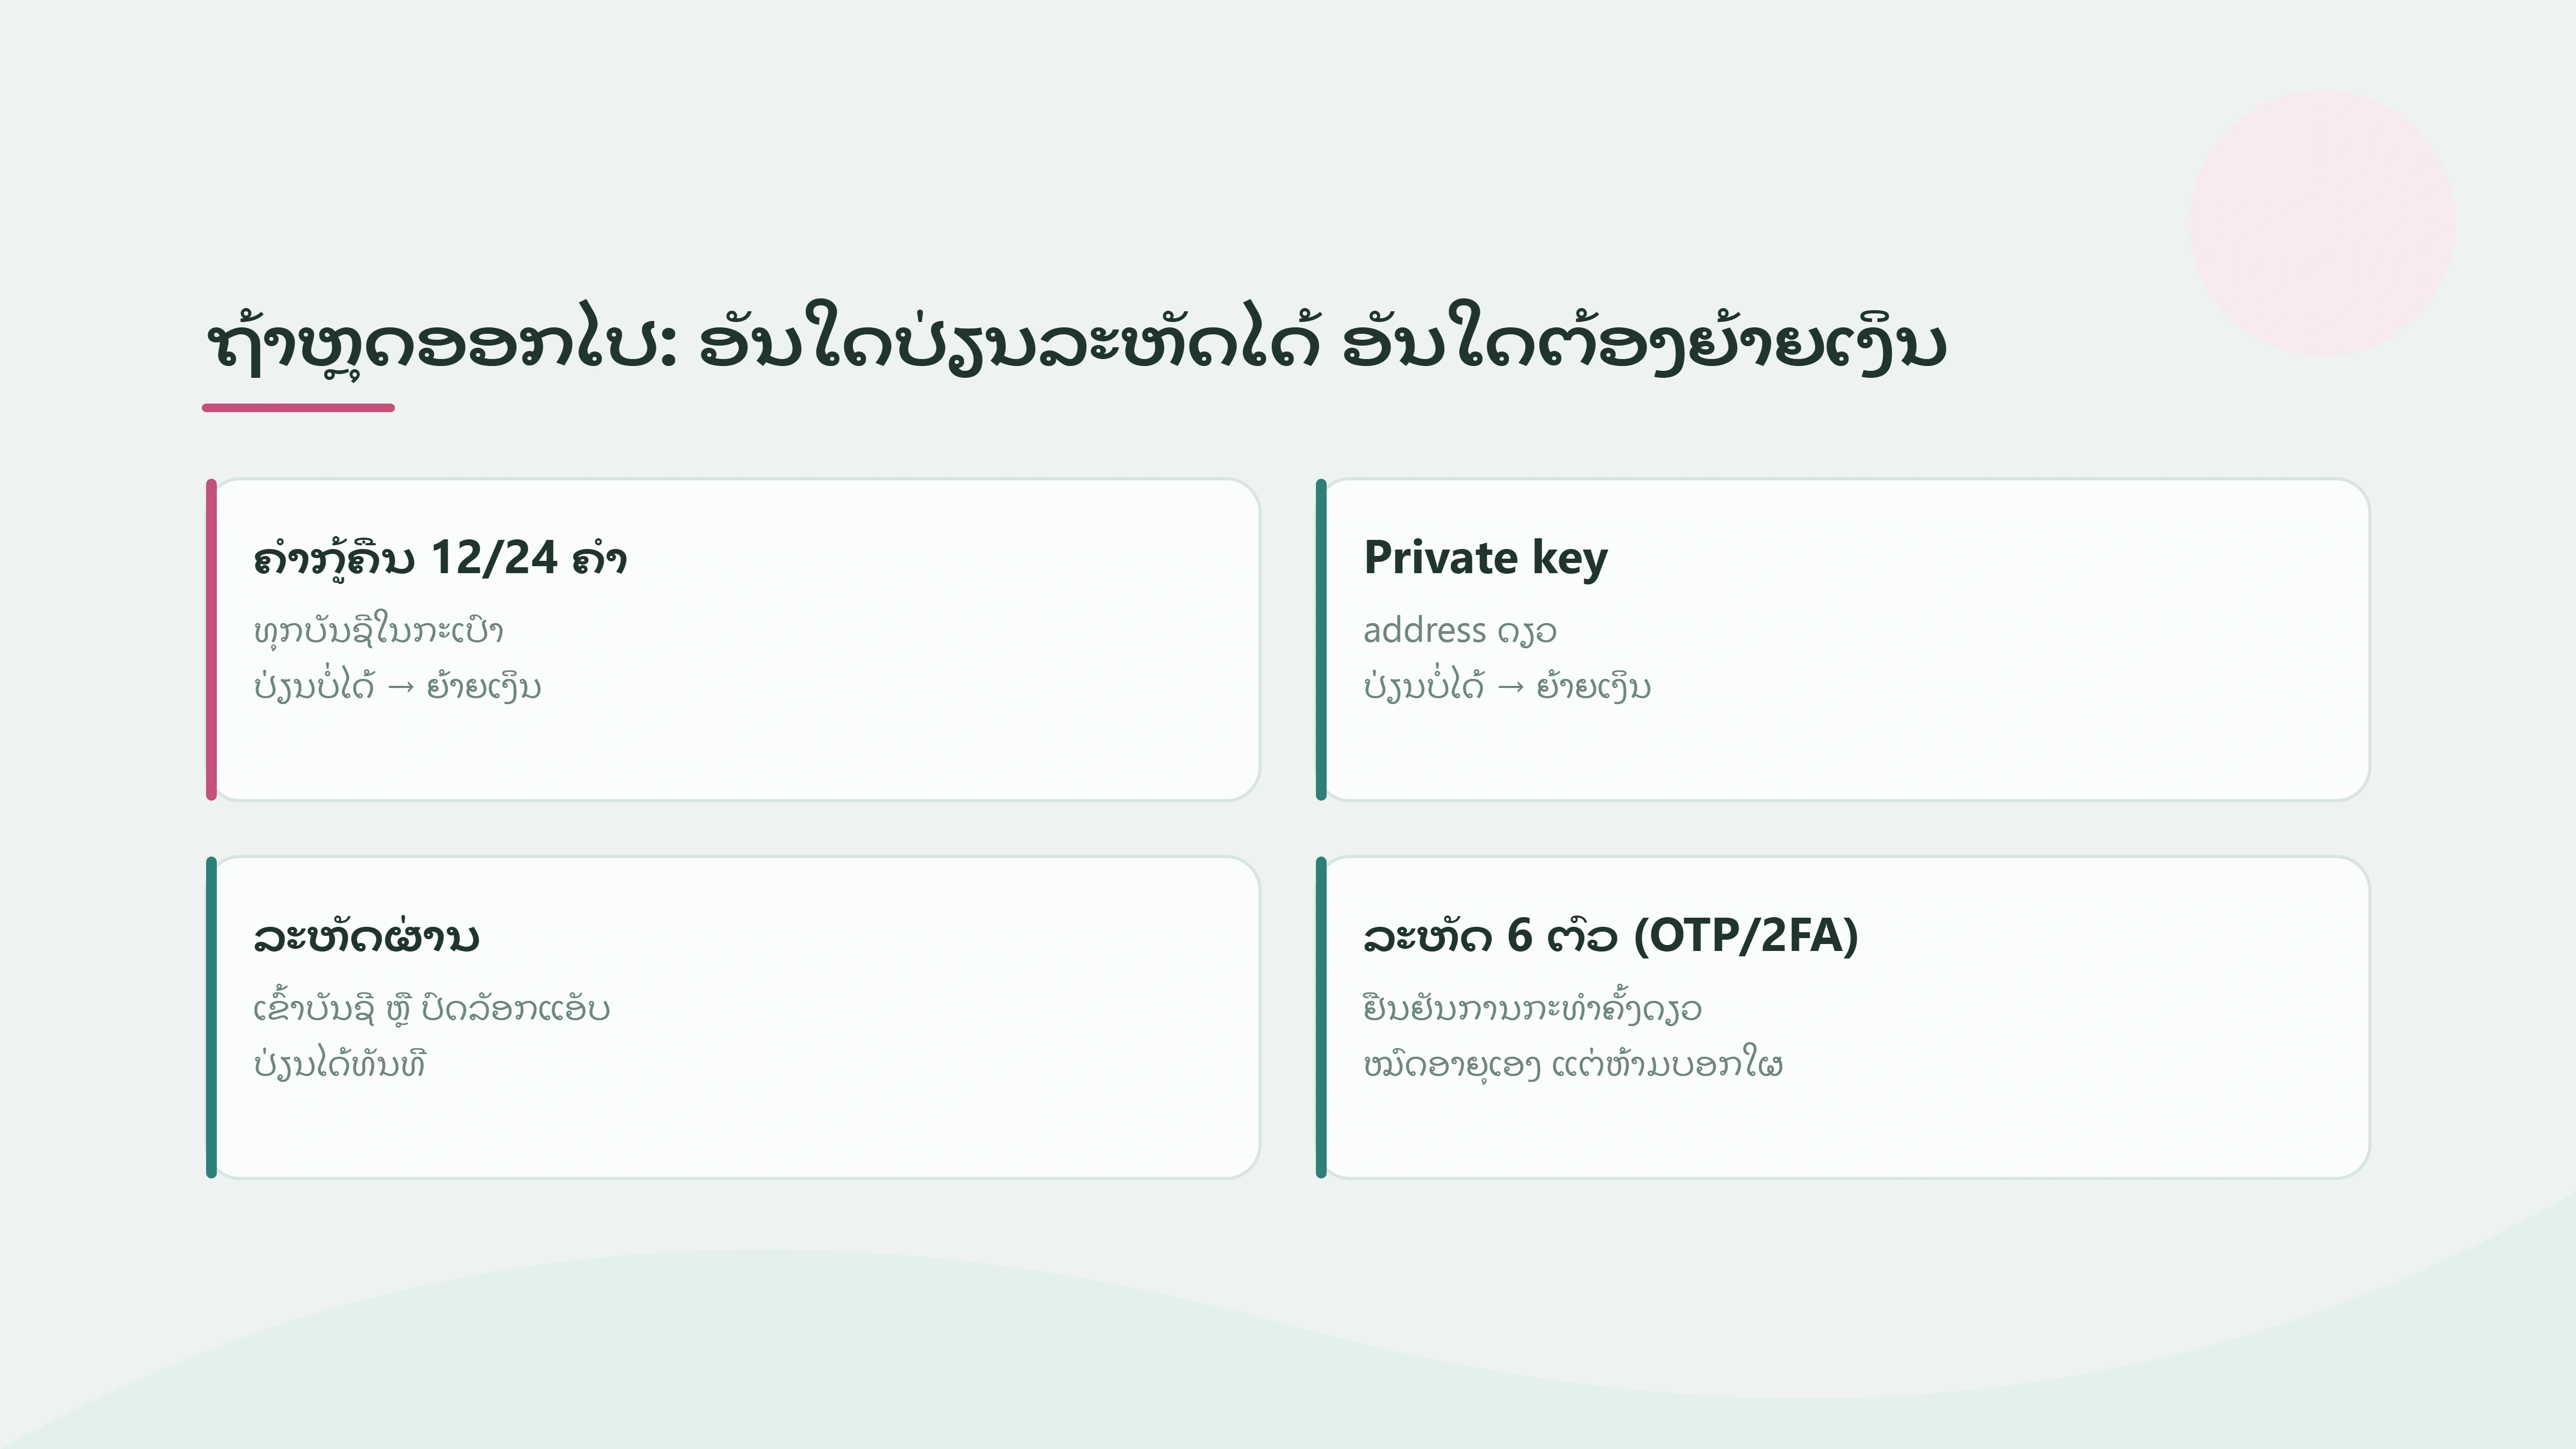
ມີຄົນທັກມາບອກວ່າ “ສົ່ງລະຫັດ 6 ຕົວທີ່ຫາກໍໄດ້ຮັບມາໃຫ້ແດ່ ເພື່ອຢືນຢັນບັນຊີ” ຫຼື “ພິມ 12 ຄຳກູ້ຄືນໃສ່ແບບຟອມນີ້ ເພື່ອປົດລັອກກະເປົາ” — ກ່ອນຈະຕອບ ໃຫ້ຢຸດກ່ອນ. ສີ່ຢ່າງນີ້ເບິ່ງຄືກັນວ່າເປັນ “ລະຫັດ” ແຕ່ປົກປ້ອງຄົນລະສິ່ງ, ເສຍຫາຍຄົນລະລະດັບ ແລະ ບາງອັນປ່ຽນໃໝ່ໄດ້ ບາງອັນປ່ຽນບໍ່ໄດ້ເລີຍ. ບົດນີ້ແຍກໃຫ້ເຫັນທີລະອັນ ແລະ ບອກວ່າຖ້າຫຼຸດອອກໄປແລ້ວ ຕ້ອງເຮັດຫຍັງກ່ອນ.
ຄຳຕອບສັ້ນ: ຄຳກູ້ຄືນ (seed phrase / recovery phrase) ແລະ private key ຫ້າມໃຫ້ໃຜທັງນັ້ນ — ລວມທັງຄົນທີ່ອ້າງວ່າເປັນຝ່າຍຊ່ວຍເຫຼືອ. ລະຫັດ 6 ຕົວຈາກ SMS, ອີເມວ ຫຼື ແອັບ Authenticator ກໍບໍ່ຄວນບອກໃຜ ເພາະມັນມີໄວ້ໃຫ້ທ່ານພິມເອງໃນໜ້າເວັບ ຫຼື ແອັບທີ່ທ່ານເປີດເອງເທົ່ານັ້ນ.
ສີ່ຢ່າງນີ້ ແຕ່ລະອັນປົກປ້ອງຫຍັງ
| ປົກປ້ອງຫຍັງ | ຖ້າຄົນອື່ນໄດ້ໄປ | ປ່ຽນໃໝ່ໄດ້ບໍ | |
|---|---|---|---|
| ຄຳກູ້ຄືນ (12/24 ຄຳ) | ທຸກບັນຊີໃນກະເປົາທີ່ສ້າງຈາກຄຳຊຸດນີ້ | ເຂົາສ້າງກະເປົາຄືນໃນເຄື່ອງຂອງເຂົາ ແລະ ໂອນອອກໄດ້ທັງໝົດ | ບໍ່ໄດ້ — ຕ້ອງສ້າງກະເປົາໃໝ່ ແລະ ຍ້າຍເງິນໄປ |
| Private key | ບັນຊີ (address) ດຽວ | ເຂົາໂອນອອກຈາກ address ນັ້ນໄດ້ | ບໍ່ໄດ້ — ຕ້ອງຍ້າຍເງິນໄປ address ໃໝ່ |
| ລະຫັດຜ່ານ | ການເຂົ້າບັນຊີແພລດຟອມ ຫຼື ການປົດລັອກແອັບໃນເຄື່ອງນັ້ນ | ອັນຕະລາຍເມື່ອເຂົາມີຂັ້ນຢືນຢັນອື່ນນຳ ຫຼື ມີເຄື່ອງຂອງທ່ານ | ໄດ້ — ປ່ຽນທັນທີ |
| ລະຫັດຢືນຢັນ 6 ຕົວ (OTP/2FA) | ການກະທຳຄັ້ງດຽວ ເຊັ່ນ ລັອກອິນ ຫຼື ຖອນ | ເຂົາໃຊ້ຢືນຢັນແທນທ່ານໃນໄລຍະສັ້ນໆ | ໝົດອາຍຸເອງ, ແຕ່ຄວາມເສຍຫາຍອາດເກີດແລ້ວ |
ຈຸດທີ່ຄົນມັກສັບສົນ: ລະຫັດຜ່ານ ແລະ ລະຫັດ 6 ຕົວ ເປັນການ ພິສູດຕົວຕົນຕໍ່ຜູ້ໃຫ້ບໍລິການ. ສ່ວນຄຳກູ້ຄືນ ແລະ private key ເປັນ ກະແຈທີ່ເຊັນທຸລະກຳໃນເຄືອຂ່າຍໂດຍກົງ — ບໍ່ມີໃຜຢູ່ກາງທີ່ຈະຖາມວ່າ “ແມ່ນທ່ານແທ້ບໍ”. ຖ້າບໍ່ແນ່ໃຈວ່າເງິນຂອງທ່ານຢູ່ໃນແບບໃດ ອ່ານ ຄວາມຕ່າງລະຫວ່າງຝາກໄວ້ກັບຜູ້ບໍລິການ ແລະ ຖືກະແຈເອງ ກ່ອນ.
ຄຳກູ້ຄືນ 12 ຫຼື 24 ຄຳ: ກະແຈແມ່ຂອງທັງກະເປົາ
ກະເປົາທີ່ຖືກະແຈເອງສ່ວນຫຼາຍໃຊ້ມາດຕະຖານ BIP-39: ແຕ່ລະຄຳມາຈາກລາຍການ 2,048 ຄຳ ແລະ ຈຳນວນຄຳທີ່ມາດຕະຖານກຳນົດມີ 12, 15, 18, 21 ຫຼື 24 ຄຳ (BIP-39). ຈາກຄຳຊຸດດຽວ ກະເປົາສ້າງ private key ຂອງທຸກບັນຊີອອກມາໄດ້. ສະນັ້ນ ໃຜມີຄຳຊຸດນີ້ ກໍມີທຸກບັນຊີໃນກະເປົານັ້ນ, ບໍ່ວ່າທ່ານຈະເພີ່ມບັນຊີມາພາຍຫຼັງຈັກອັນກໍຕາມ.
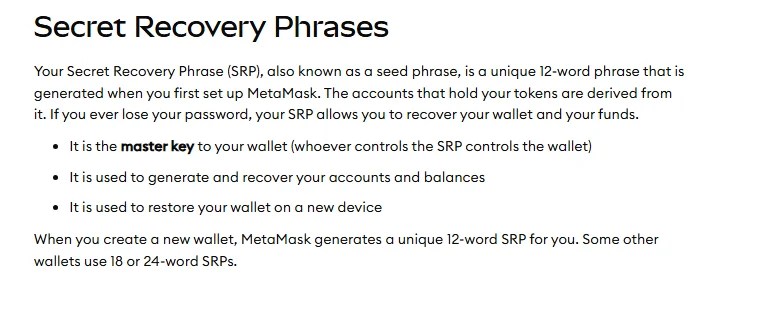
MetaMask ຂຽນໄວ້ຊັດເຈນວ່າ ຄຳກູ້ຄືນເປັນ “master key” ຂອງກະເປົາ — ໃຜຄວບຄຸມຄຳຊຸດນີ້ ກໍຄວບຄຸມກະເປົາ — ແລະ MetaMask ກູ້ກະເປົາຄືນໃຫ້ທ່ານບໍ່ໄດ້ (MetaMask Support).
ບາງກະເປົາມີທາງເລືອກເພີ່ມ passphrase (ບາງເທື່ອເອີ້ນ “ຄຳທີ 25”). ຕາມ BIP-39 ທຸກ passphrase ທີ່ພິມໃສ່ຈະສ້າງກະເປົາທີ່ໃຊ້ໄດ້ອອກມາ, ແຕ່ມີພຽງອັນທີ່ຖືກຕ້ອງເທົ່ານັ້ນທີ່ເປີດກະເປົາເດີມ. ຖ້າທ່ານເປີດໃຊ້ ແລ້ວລືມ passphrase ການມີຄຳກູ້ຄືນຄົບກໍຍັງເຂົ້າເງິນເດີມບໍ່ໄດ້ — ຢ່າເປີດໃຊ້ຖ້າຍັງບໍ່ມີແຜນເກັບທີ່ແນ່ນອນ.
Private key: ກະແຈຂອງ address ດຽວ
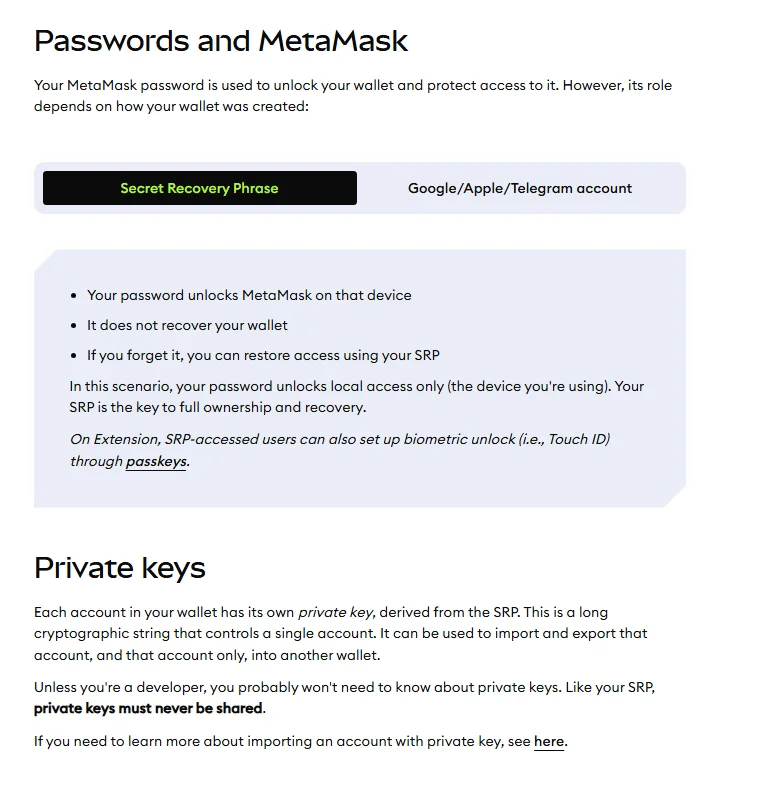
Private key ແມ່ນສາຍຕົວອັກສອນຍາວ ທີ່ຄວບຄຸມບັນຊີດຽວ. ໃນກະເປົາແບບມີຄຳກູ້ຄືນ, private key ຂອງແຕ່ລະບັນຊີ ຖືກສ້າງອອກມາຈາກຄຳກູ້ຄືນ. ມັນໃຊ້ນຳເຂົ້າ ຫຼື ສົ່ງອອກ ບັນຊີນັ້ນບັນຊີດຽວໄປກະເປົາອື່ນ.
ສິ່ງທີ່ຄວນຮູ້ໃນທາງປະຕິບັດ:
- ຜູ້ໃຊ້ທົ່ວໄປແທບບໍ່ຈຳເປັນຕ້ອງເປີດເບິ່ງ ຫຼື ສົ່ງອອກ private key. ຖ້າເວັບ ຫຼື ແອັບໃດຂໍໃຫ້ “ວາງ private key ເພື່ອເຊື່ອມກະເປົາ” ໃຫ້ຖືວ່າເປັນສັນຍານອັນຕະລາຍ — ການເຊື່ອມກະເປົາແບບປົກກະຕິ ແມ່ນໃຫ້ກະເປົາຖາມທ່ານ ແລະ ທ່ານກົດອະນຸມັດ, ບໍ່ແມ່ນພິມກະແຈໃສ່ເວັບ.
- ຖ້າ private key ຂອງບັນຊີໜຶ່ງຫຼຸດອອກໄປ ບັນຊີອື່ນໃນກະເປົາດຽວກັນຍັງບໍ່ຖືກເປີດເຜີຍ. ແຕ່ຖ້າຄຳກູ້ຄືນຫຼຸດ ທຸກບັນຊີຖືກເປີດເຜີຍພ້ອມກັນ.
ລະຫັດຜ່ານ: ກະແຈປະຕູ ບໍ່ແມ່ນກະແຈຕູ້ເຊຟ
ລະຫັດຜ່ານມີສອງບົດບາດທີ່ຕ່າງກັນ ແລ້ວແຕ່ວ່າທ່ານໃຊ້ຫຍັງ:
- ລະຫັດຜ່ານບັນຊີແພລດຟອມ (ເຊັ່ນ ບັນຊີຕະຫຼາດແລກປ່ຽນ): ພິສູດຕົວຕົນຕໍ່ບໍລິສັດ. ຖ້າລືມ ມີຂັ້ນຕອນຕັ້ງໃໝ່ຜ່ານອີເມວ/ເບີໂທ ແລະ ການຢືນຢັນອື່ນ.
- ລະຫັດຜ່ານແອັບກະເປົາທີ່ຖືກະແຈເອງ: ຕາມຄູ່ມື MetaMask ສຳລັບກະເປົາແບບຄຳກູ້ຄືນ, ລະຫັດນີ້ພຽງແຕ່ປົດລັອກແອັບໃນເຄື່ອງນັ້ນ ແລະ ບໍ່ໄດ້ກູ້ກະເປົາ. ຖ້າລືມ ທ່ານກັບເຂົ້າໄດ້ດ້ວຍຄຳກູ້ຄືນ. ໝາຍຄວາມວ່າ ຄົນທີ່ຮູ້ລະຫັດຜ່ານແອັບຂອງທ່ານ ແຕ່ບໍ່ມີເຄື່ອງຂອງທ່ານ ແລະ ບໍ່ມີຄຳກູ້ຄືນ ຈະເຂົ້າກະເປົາບໍ່ໄດ້.
ກະເປົາທີ່ສ້າງຜ່ານບັນຊີ Google/Apple ຫຼື ແບບອື່ນ ມີກົດການກູ້ຄືນຕ່າງອອກໄປ — ຕ້ອງອ່ານເອກະສານຂອງກະເປົານັ້ນເອງ, ຢ່າໃຊ້ຕາຕະລາງຂ້າງເທິງແທນ.
ລະຫັດ 6 ຕົວ: ໃຊ້ໄດ້ຄັ້ງດຽວ ແຕ່ບອກໃຜບໍ່ໄດ້
ລະຫັດຈາກແອັບ Authenticator ສ້າງຈາກ “ຄວາມລັບຮ່ວມ” ທີ່ແອັບ ແລະ ເຊີບເວີຖືໄວ້ຄືກັນ ລວມກັບເວລາ; ມາດຕະຖານ TOTP ກຳນົດຄ່າເລີ່ມຕົ້ນໃຫ້ລະຫັດປ່ຽນທຸກ 30 ວິນາທີ (RFC 6238). ລະຫັດທາງ SMS ແລະ ອີເມວກໍເປັນລະຫັດໃຊ້ຄັ້ງດຽວຄືກັນ.
ເຫດຜົນທີ່ຫ້າມບອກ ແມ່ນມັນບໍ່ໄດ້ພິສູດວ່າ “ທ່ານເປັນໃຜ” ໃຫ້ຜູ້ທີ່ຖາມ — ມັນພິສູດໃຫ້ລະບົບວ່າ “ຄົນທີ່ພິມລະຫັດນີ້ແມ່ນເຈົ້າຂອງ”. ຖ້າມີຄົນຂໍລະຫັດທີ່ຫາກໍເຂົ້າມາໃນໂທລະສັບຂອງທ່ານ, ສ່ວນຫຼາຍແມ່ນເຂົາກຳລັງພິມລະຫັດຜ່ານຂອງທ່ານໃສ່ໜ້າລັອກອິນ ຫຼື ໜ້າຖອນຢູ່ ແລະ ລໍຂັ້ນສຸດທ້າຍຈາກທ່ານ. ອ່ານຂໍ້ຄວາມທີ່ມາພ້ອມລະຫັດທຸກເທື່ອ: ມັນມັກບອກວ່າລະຫັດນີ້ໃຊ້ສຳລັບຫຍັງ (ລັອກອິນ, ຖອນ, ປ່ຽນອີເມວ). ຖ້າທ່ານບໍ່ໄດ້ເປັນຄົນເລີ່ມການກະທຳນັ້ນ ໃຫ້ຖືວ່າລະຫັດຜ່ານຂອງທ່ານອາດຫຼຸດແລ້ວ.
ຖ້າຍັງບໍ່ໄດ້ຕັ້ງ 2FA ໃນບັນຊີແພລດຟອມ ເບິ່ງ ວິທີຕັ້ງ Authenticator, Passkey ແລະ Anti-Phishing Code.
ມີຄົນຂໍລະຫັດ ຫຼື ຄຳກູ້ຄືນ: ກວດແບບນີ້
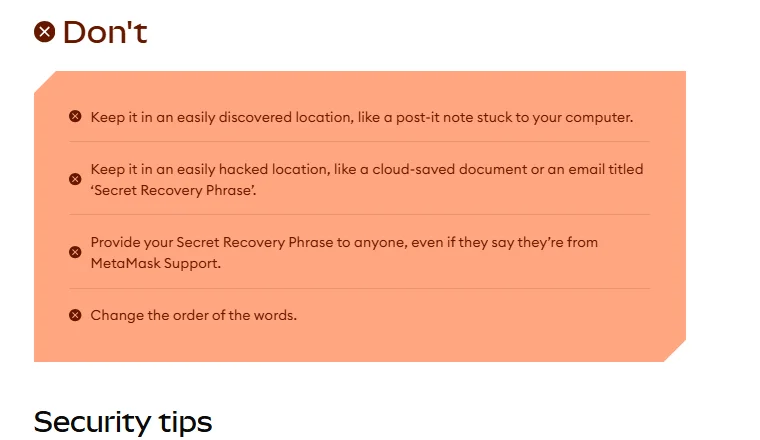
- ຂໍຄຳກູ້ຄືນ ຫຼື private key → ປະຕິເສດທັນທີ. MetaMask ບອກວ່າຈະບໍ່ຂໍຂໍ້ມູນນີ້ຈາກທ່ານເລີຍ ແລະ ຢ່າໃຫ້ເຖິງວ່າຄົນນັ້ນອ້າງວ່າມາຈາກທີມຊ່ວຍເຫຼືອ. ບໍ່ມີ “ການກວດສອບ”, “ການປົດລັອກ” ຫຼື “ການກູ້ເງິນຄືນ” ແບບຖືກຕ້ອງໃດທີ່ຕ້ອງໃຊ້ຄຳຊຸດນີ້ຈາກທ່ານ.
- ຂໍລະຫັດ 6 ຕົວ → ບໍ່ສົ່ງ. ຖ້າທ່ານບໍ່ໄດ້ກົດລັອກອິນ ຫຼື ຖອນເອງ ແຕ່ລະຫັດເຂົ້າມາ, ໃຫ້ເຂົ້າແອັບທີ່ທ່ານຕິດຕັ້ງເອງ (ບໍ່ແມ່ນກົດລິ້ງໃນຂໍ້ຄວາມ) ແລ້ວປ່ຽນລະຫັດຜ່ານ.
- ຂໍລະຫັດຜ່ານຜ່ານແຊັດ → ບໍ່ສົ່ງ. ຝ່າຍຊ່ວຍເຫຼືອບໍ່ຈຳເປັນຕ້ອງຮູ້ລະຫັດຜ່ານເພື່ອຊ່ວຍທ່ານ.
- ເວັບໃຫ້ພິມຄຳກູ້ຄືນ ເພື່ອ “ເຊື່ອມ”, “ຮັບ airdrop” ຫຼື “ແກ້ບັນຫາກະເປົາ” → ປິດໜ້ານັ້ນ. ທ່ານພິມຄຳກູ້ຄືນພຽງເວລາກູ້ກະເປົາໃນແອັບທີ່ທ່ານຕິດຕັ້ງເອງຈາກແຫຼ່ງທີ່ຖືກຕ້ອງເທົ່ານັ້ນ.
ຫຼຸດອອກໄປແລ້ວ: ເຮັດອັນໃດກ່ອນ
ລຳດັບຂຶ້ນກັບວ່າອັນໃດຫຼຸດ — ອັນທີ່ປ່ຽນບໍ່ໄດ້ ຕ້ອງຍ້າຍເງິນ ບໍ່ແມ່ນປ່ຽນລະຫັດ:
- ຄຳກູ້ຄືນຫຼຸດ: ສ້າງກະເປົາໃໝ່ດ້ວຍຄຳຊຸດໃໝ່ໃນອຸປະກອນທີ່ທ່ານໄວ້ໃຈ, ຈົດຄຳຊຸດໃໝ່ກ່ອນ, ແລ້ວໂອນຊັບສິນທຸກບັນຊີຈາກກະເປົາເກົ່າໄປ address ໃໝ່ ໂດຍເລີ່ມຈາກມູນຄ່າສູງສຸດ. ການປ່ຽນລະຫັດຜ່ານແອັບ ຫຼື ລຶບແອັບແລ້ວຕິດຕັ້ງໃໝ່ ບໍ່ຊ່ວຍຫຍັງ ເພາະຄົນອື່ນສ້າງກະເປົາຄືນໄດ້ໃນເຄື່ອງຂອງເຂົາ.
- Private key ຂອງບັນຊີໜຶ່ງຫຼຸດ: ຍ້າຍຊັບສິນອອກຈາກ address ນັ້ນໄປ address ອື່ນທີ່ປອດໄພ ແລະ ເລີກໃຊ້ address ເກົ່າ.
- ລະຫັດຜ່ານ ຫຼື ລະຫັດ 6 ຕົວຂອງບັນຊີແພລດຟອມຫຼຸດ: ປ່ຽນລະຫັດຜ່ານ, ກວດອຸປະກອນທີ່ລັອກອິນ ແລະ ປະຫວັດການຖອນ, ແລ້ວປະຕິບັດຕາມ ຂັ້ນຕອນເມື່ອບັນຊີຜິດປົກກະຕິ ຫຼື ກົດລິ້ງ phishing.
ຖ້າເງິນຖືກໂອນອອກໄປແລ້ວ ຈົ່ງລະວັງຄົນທີ່ທັກມາສະເໜີ “ບໍລິການຕາມເງິນຄືນ” ໂດຍຂໍຄ່າທຳນຽມລ່ວງໜ້າ ຫຼື ຂໍຄຳກູ້ຄືນ — ນັ້ນມັກເປັນການຫຼອກຮອບສອງ.
ເກັບແຕ່ລະຢ່າງແນວໃດໃຫ້ປອດໄພ
- ຄຳກູ້ຄືນ: ຂຽນໃສ່ເຈ້ຍ ຫຼື ວັດສະດຸທີ່ທົນ, ເກັບບ່ອນທີ່ຄົນອື່ນບໍ່ເຫັນ, ບໍ່ຖ່າຍຮູບ, ບໍ່ເກັບໃນຄລາວ ຫຼື ອີເມວ, ແລະ ຮັກສາລຳດັບຄຳໃຫ້ຖືກ (ຕາມລາຍການ Don't ຂອງ MetaMask ຂ້າງເທິງ).
- Private key: ຖ້າບໍ່ມີເຫດຜົນສະເພາະ ບໍ່ຕ້ອງສົ່ງອອກມາເກັບແຍກ — ຄຳກູ້ຄືນກວມເອົາແລ້ວ.
- ລະຫັດຜ່ານ: ໃຊ້ລະຫັດທີ່ບໍ່ຊ້ຳກັບບ່ອນອື່ນ, ເກັບໃນຕົວຈັດການລະຫັດຜ່ານໄດ້.
- 2FA: ສຳຮອງ key ຫຼື ລະຫັດກູ້ຄືນຂອງ Authenticator ແຍກຈາກໂທລະສັບ ເພື່ອບໍ່ໃຫ້ໂທລະສັບເຄື່ອງດຽວເປັນຈຸດດຽວທີ່ເສຍຫາຍ.
ຂໍ້ມູນໃນບົດນີ້ອີງໃສ່ຄູ່ມື MetaMask, ມາດຕະຖານ BIP-39 ແລະ RFC 6238 ທີ່ກວດໃນວັນທີ 13 ຕຸລາ 2026. ກະເປົາແຕ່ລະຍີ່ຫໍ້ອາດມີວິທີກູ້ຄືນຕ່າງກັນ — ຖ້າກະເປົາຂອງທ່ານບໍ່ໄດ້ໃຊ້ຄຳກູ້ຄືນ ໃຫ້ອ່ານເອກະສານຂອງມັນໂດຍກົງ.